TISAX – Segurança da Informação Automotiva

Somos referência no mercado, trazendo metodologias ágeis para auditorias, cursos ministrados através de andragogia, automação do SGI e protocolos de ESG simplificados.

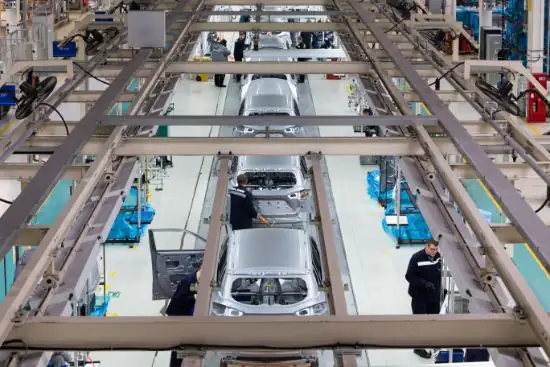
Linha de montagem automotiva: TISAX e segurança da informação no setor automotivo

A auditoria TISAX da Stance verifica se a empresa atende aos requisitos do catálogo VDA ISA no escopo e no nível de avaliação exigidos pelo cliente, e se os controles funcionam na prática como estão descritos. A análise cobre a gestão de riscos de segurança da informação, o controle de acesso físico e lógico, a segurança de redes e sistemas, a gestão de incidentes, a qualificação de fornecedores e, quando aplicável, a proteção de protótipos e de dados pessoais.

Conduzida por auditores líderes com base na ISO 19011, a auditoria simula a avaliação do provedor credenciado e mede o nível de maturidade de cada controle. O relatório da auditoria da Stance é completo, incluindo as constatações e os desvios identificados, e indica o que precisa ser corrigido antes da avaliação oficial.

Caso acordado com a organização, a Stance também pode ajudar na identificação das causas das não conformidades e na definição dos planos de ação corretiva.
Solicite uma Proposta

Quer agregar valor à sua empresa através dos treinamentos e consultorias da STANCE? Preencha os campos abaixo e entraremos em contato com você!


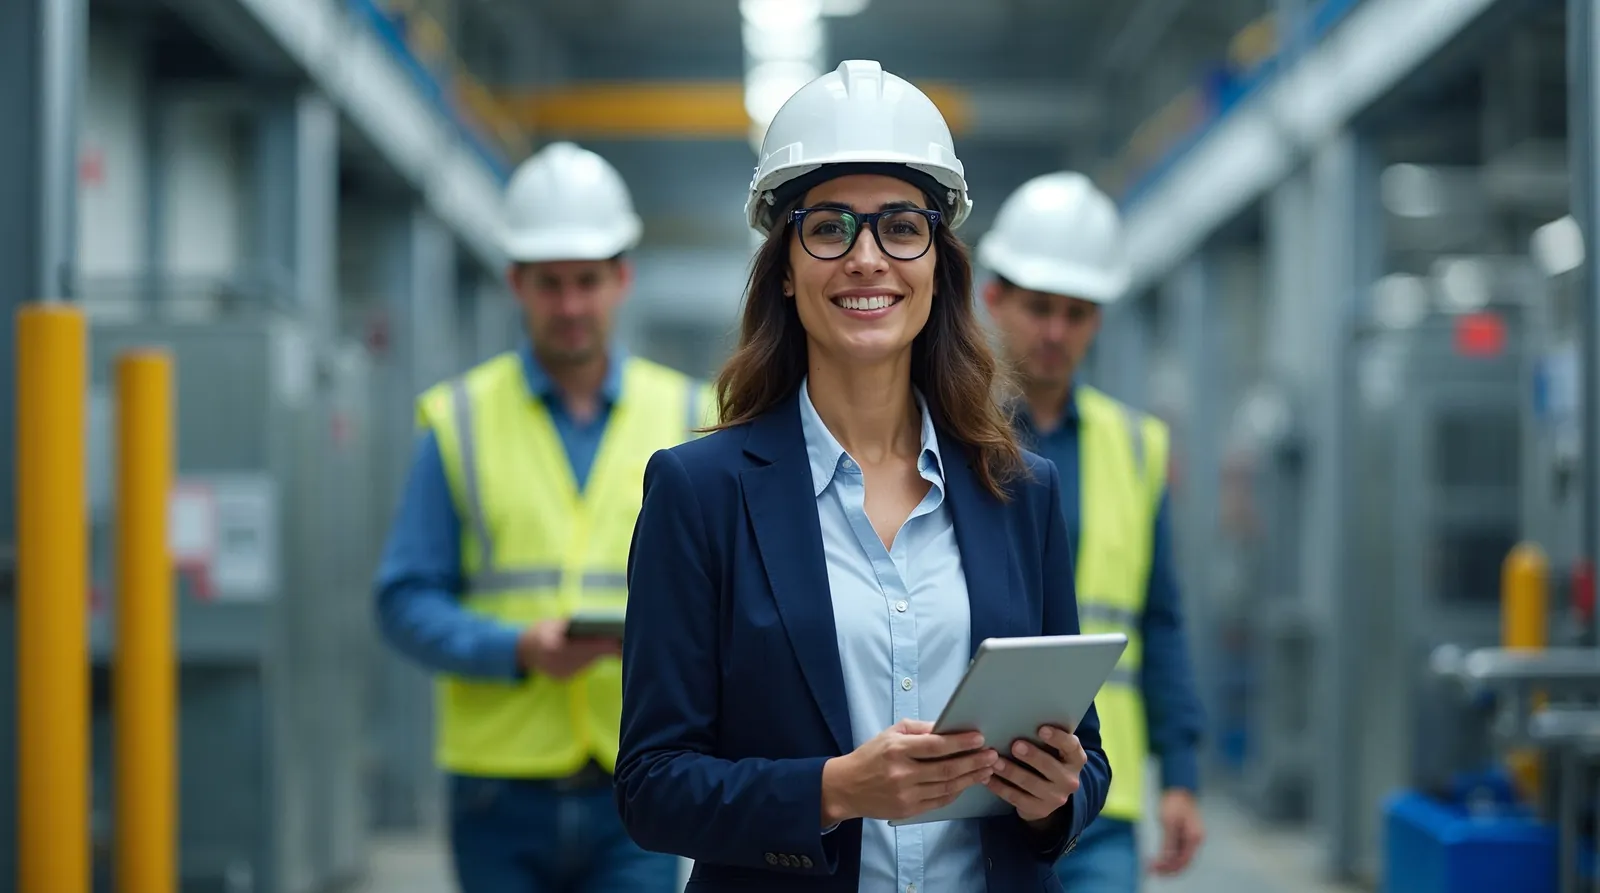
    Consultora da Stance com tablet em auditoria numa fábrica, acompanhada de operadores com capacete e colete

    Sobre a STANCE

    A Stance é uma empresa especializada em Consultoria, Auditoria e Treinamentos em áreas como gestão ambiental, energia, qualidade, segurança e saúde, responsabilidade social e segurança da informação.

    Sob a coordenação do Eng. Ricardo Hojda, a Stance possui mais de 590 clientes em diversos estados do Brasil. Além disso, a Stance conta com uma equipe de profissionais altamente qualificados, com formação e experiência sólidas nos mais diversos ramos de negócio. Nossa atuação é voltada à mudança do comportamento e no comprometimento das pessoas.

    Dúvidas frequentes

    • O que é o TISAX?

      O TISAX (Trusted Information Security Assessment Exchange) é o padrão de avaliação de segurança da informação da indústria automobilística, criado pela VDA, a associação da indústria automotiva alemã, e operado pela ENX Association. A avaliação segue o catálogo VDA ISA e o resultado, chamado label, fica disponível na plataforma ENX para os clientes que a empresa autorizar, com validade de três anos.

    • Quem precisa da certificação TISAX?

      Empresas que fazem parte da cadeia de suprimentos da indústria automobilística e lidam com informações sensíveis de montadoras, como fornecedores de componentes, prestadores de serviço de engenharia e desenvolvimento e parceiros que recebem projetos ou protótipos. O padrão nasceu nas montadoras alemãs, mas vem se expandindo, e hoje a indústria automobilística exige o selo TISAX de seus fornecedores diretos.

    • Qual é a diferença entre o TISAX e a ISO 27001?

      O TISAX se baseia em elementos da ISO 27001, mas é voltado às necessidades da indústria automobilística. Enquanto a ISO 27001 é uma norma de sistema de gestão, o TISAX avalia o nível de maturidade de cada controle e traz requisitos específicos do setor, como a proteção de protótipos. São certificações independentes: quem já tem a ISO 27001 pode precisar do TISAX também, mas parte do caminho já está construída.

    • Como funciona a avaliação TISAX?

      A empresa se registra na plataforma ENX, define o escopo e o nível de avaliação exigido pelo cliente e realiza uma autoavaliação com base no questionário VDA ISA. Em seguida, um provedor de auditoria credenciado pela ENX conduz a avaliação, que pode ser remota ou presencial conforme o nível. Com o resultado aprovado, o label é publicado na plataforma e compartilhado com os clientes.

    • Como a Stance apoia a obtenção do label TISAX?

      A Stance atua de forma integrada: o diagnóstico mostra as lacunas frente ao catálogo VDA ISA, a consultoria estrutura processos, controles e evidências, a auditoria simula a avaliação oficial e os treinamentos in company preparam as equipes. O trabalho é corporativo, sob medida para o escopo exigido pelo cliente, e pode ser integrado à ISO 27001 e à IATF 16949.